
账号自动管理,是把账号建档、负责人分配、环境绑定、任务状态、异常提醒和权限回收写成可重复规则。它不等于自动登录全部账号,也不等于让脚本持续执行。对多账号团队来说,真正的价值是让每个账号在任何时点都有明确归属、可执行任务和可追踪状态。
当账号、平台和成员增加后,人工表格容易出现更新延迟:人员已经调岗,权限仍保留;任务失败了,下一班却不知道;一个账号停用,排期仍继续下发。账号自动管理应先解决这些基础问题,再谈发布、互动或获客效率。
核心要点
- 自动管理的对象是账号生命周期和任务状态,不是无边界批量操作。
- 每个账号需要唯一资产编号、业务归属、负责人和环境记录。
- 权限授予、变更、暂停和回收都要留下时间与操作者。
- 异常先暂停对应账号或任务,不能默认无限重试。
- 小范围试运行要覆盖正常流程、人员交接和故障恢复。
账号自动管理为什么重要:从账号清单变成生命周期
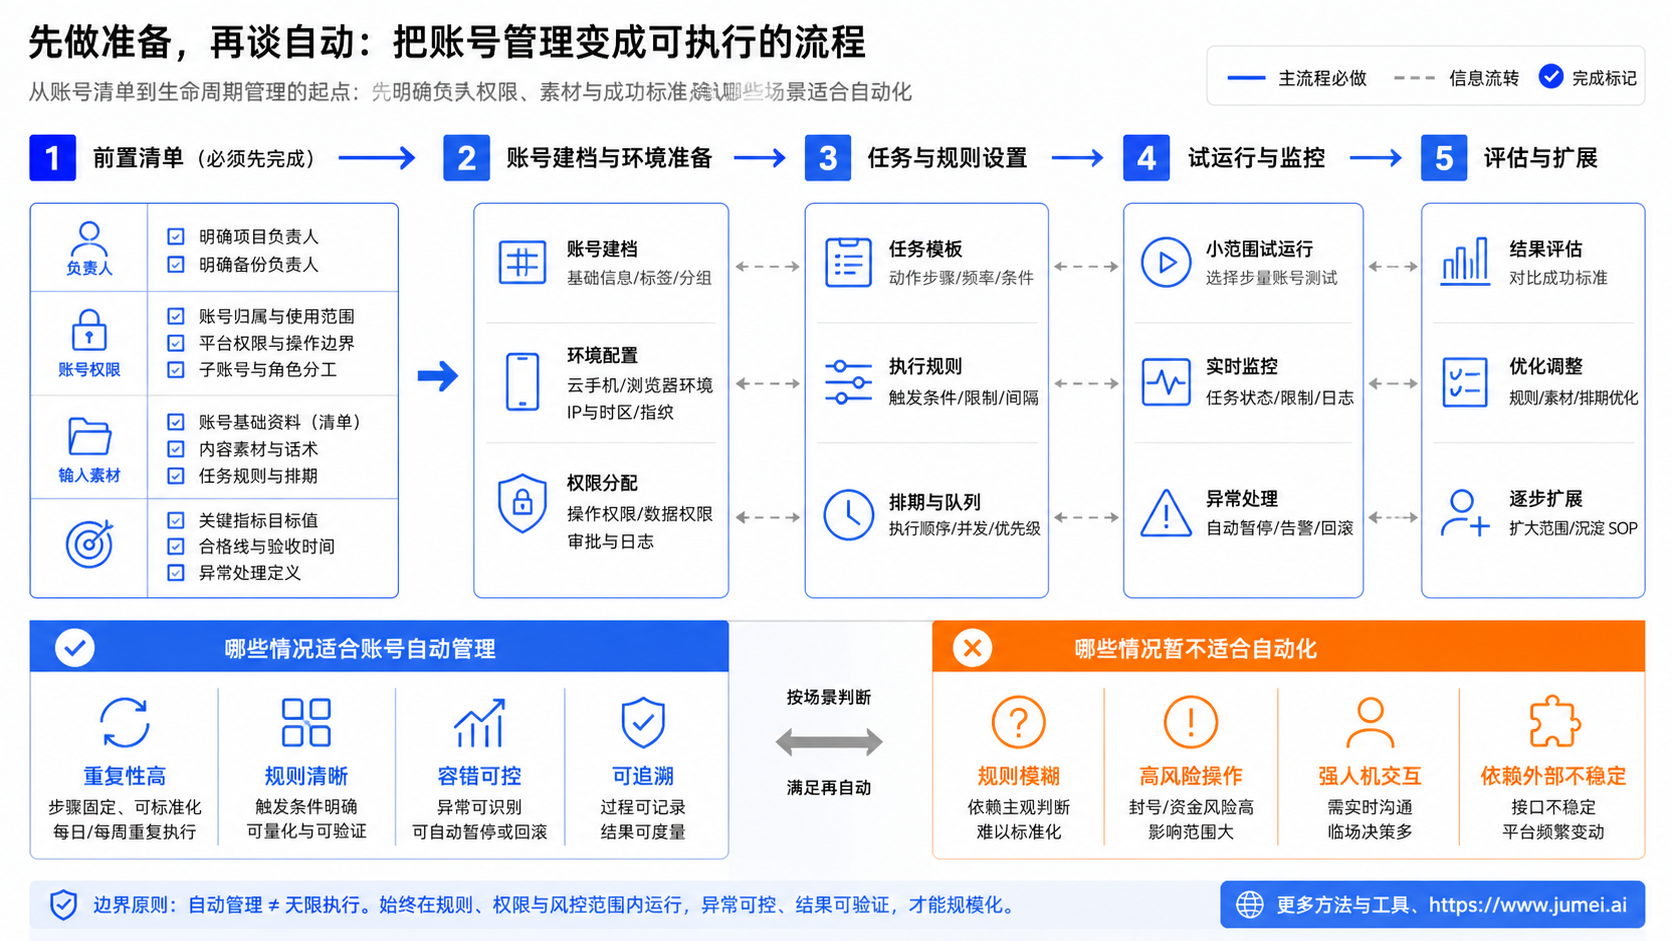
账号清单只能回答“有哪些账号”,生命周期管理还要回答“当前能不能用、谁能用、正在做什么、异常后怎么办”。一个完整状态可以包括待配置、测试中、正常运营、暂停、待恢复、交接中和已停用。只有状态变化有规则,任务调度才不会把工作继续发给不可用账号。
NIST 的认证器事件管理规范要求围绕绑定、维护、丢失、失窃、疑似泄露、到期和撤销等事件管理认证器,并保留账号与认证器的关联记录。社媒团队不需要照搬政府系统标准,但可借鉴同一原则:凭据、恢复方式和会话不是一次性配置,而是需要持续维护的资产。
| 账号状态 | 允许动作 | 必须记录 | 停止条件 |
|---|---|---|---|
| 待配置 | 建档、绑定负责人、准备环境 | 平台、归属、恢复责任人 | 关键字段不完整 |
| 测试中 | 执行少量已审核任务 | 任务结果、人工修正、异常 | 权限或会话不稳定 |
| 正常运营 | 接收已批准的日常任务 | 执行人、时间、结果、下一步 | 重复操作或平台提示 |
| 暂停/恢复 | 停止新任务、排查和人工验证 | 暂停原因、处理人、恢复依据 | 问题尚未关闭 |
| 交接/停用 | 回收权限、导出记录、解绑任务 | 接收人、回收项、完成时间 | 仍有未处理任务 |
哪些情况适合账号自动管理,哪些情况暂不适合
账号分布在多个平台、成员需要轮班、客户资产必须隔离,或者同一账号包含内容、客服和投放等不同职责时,更适合建立自动管理。系统可以在任务创建前检查账号状态,在成员变更时提醒回收权限,在异常发生时暂停后续队列。团队可先用多账号管理工具的账号目录统一资产字段,再逐步增加规则。
如果团队还不能说明每个账号属于谁、哪些成员应该访问、异常由谁处理,就不适合直接自动化。账号数量少且任务变化很大时,明确的人工 SOP 可能更省成本。自动管理适合规则稳定、状态可判断的部分,不适合替代临场沟通和复杂决策。
多平台账号;多人轮班;客户或品牌隔离;任务有固定状态;需要权限回收与执行审计。
账号归属未知;任务没有验收标准;异常无人处理;只想提高批量操作次数。
开始前先准备哪些账号数据
第一步不是选软件,而是定义最小账号档案。建议至少包含资产编号、平台、品牌或客户、地区、用途、当前负责人、审批人、环境类型、认证方式、状态、最近检查时间和恢复责任人。凭据本身不应直接写进普通任务表。
账号安全还要覆盖登录保护。CISA 的多因素认证指南说明,MFA 要求使用两个或更多方式验证身份,并建议在可行时使用抗钓鱼方法。运营团队应明确谁保管认证器、成员更换时如何重新绑定,以及恢复码是否由受控角色管理。
开始配置前完成以下清单:
- 账号资产、成员账号和设备环境分别建档。
- 为内容、客服、投放和管理员定义不同权限。
- 为每种任务写清触发条件、负责人和完成标准。
- 设置暂停、人工接管和恢复批准规则。
- 确定日志保存字段及周度复盘负责人。
- 定义人员离职、客户终止和账号停用的回收清单。
涉及多个浏览器或移动环境时,可以参考多账号隔离与运营边界,把环境分离、成员权限和行为规范放在同一份 SOP 中。
账号自动管理的六步试运行
- 选一个账号组。只选择同一平台或同一品牌的一小组账号,避免变量过多。
- 建立状态机。定义每个状态允许进入的任务,以及状态切换需要谁批准。
- 配置角色。普通成员只获得职责内资产,管理员负责成员和异常处置。
- 运行两类任务。先测试一个内容任务和一个互动或客服任务,并保留人工审核。
- 模拟异常。让会话失效、任务退回或负责人变更,检查暂停、转交和恢复是否有效。
- 复盘后扩容。只有重复任务可阻止、日志完整、权限可回收时,才增加账号数量。
TikTok Business Center 的成员和资产权限说明区分 Admin、Standard 与财务角色,并允许按账号和资产分配访问。做 TikTok 账号组时,可以通过TikTok 矩阵任务入口承接已明确的发布和互动流程,但仍应以平台当前权限为准。
实际使用时最常见的问题
状态名很多,动作不明确。 “异常”“冻结”“暂停”如果没有对应处理人和恢复条件,只会让看板更复杂。每个状态应绑定允许动作和下一步。
自动重试没有上限。 权限不足、会话失效或内容被退回时持续重试,可能放大错误。更稳的做法是限定次数,随后转人工并保留最后一次错误。
账号和任务没有唯一负责人。 一个账号可有多个协作者,但某个时间点的任务必须有唯一当前负责人,否则容易重复发布或重复回复。
离职只改密码,不回收资产。 还要检查平台角色、浏览器环境、移动设备、共享文件、认证器和待处理任务。任何一项遗漏都可能影响后续交接。
试运行、验证与复盘
试运行至少覆盖一次完整排班和一次人员交接。验收时检查账号状态是否准确、不可用账号是否停止收任务、普通成员能否只看到分配资产、日志能否定位失败步骤,以及管理员是否能回收成员权限。
复盘指标应围绕管理质量:账号档案完整度、任务重复数、人工接管次数、失败分类、权限回收时长和恢复完成时间。通过账号与任务异常复盘找到错误集中点,再决定调整规则、培训人员还是更换环境。
通过标准不是“自动完成更多”,而是每次状态变化有依据,每个任务有负责人,每个异常有停止和恢复记录。达不到这三点,应保持小范围运行。
常见问题
1. 账号自动管理和批量操作有什么区别?
自动管理关注账号状态、权限、任务和记录;批量操作只是一次对多个账号执行动作。前者可以包含后者,但不能被后者替代。
2. 账号少也需要自动管理吗?
账号少且成员固定时,清晰表格和人工 SOP 可能够用。出现频繁交接、漏任务或权限不清时再升级。
3. 哪些环节最适合先自动化?
先做账号状态检查、任务分配、到期提醒、异常暂停和日志汇总。这些环节规则明确,也容易验收。
4. 密码可以直接存进管理平台吗?
不应把明文凭据放入普通业务字段。凭据与任务数据要分开,并限制只有受控角色能够访问。
5. 怎么避免多个账号重复联系同一用户?
建立全局线索标识和唯一当前负责人。创建任务前检查该用户是否已在其他账号或队列中。
6. 系统异常时应该继续重试吗?
不应无限重试。先按错误类型限定次数,超过阈值后暂停对应任务并转给人工排查。
7. 下一步怎么判断是否可以扩大规模?
确认状态准确、权限可回收、重复任务可阻止、异常可恢复、日志可复盘。五项都稳定后再增加账号组。
总结
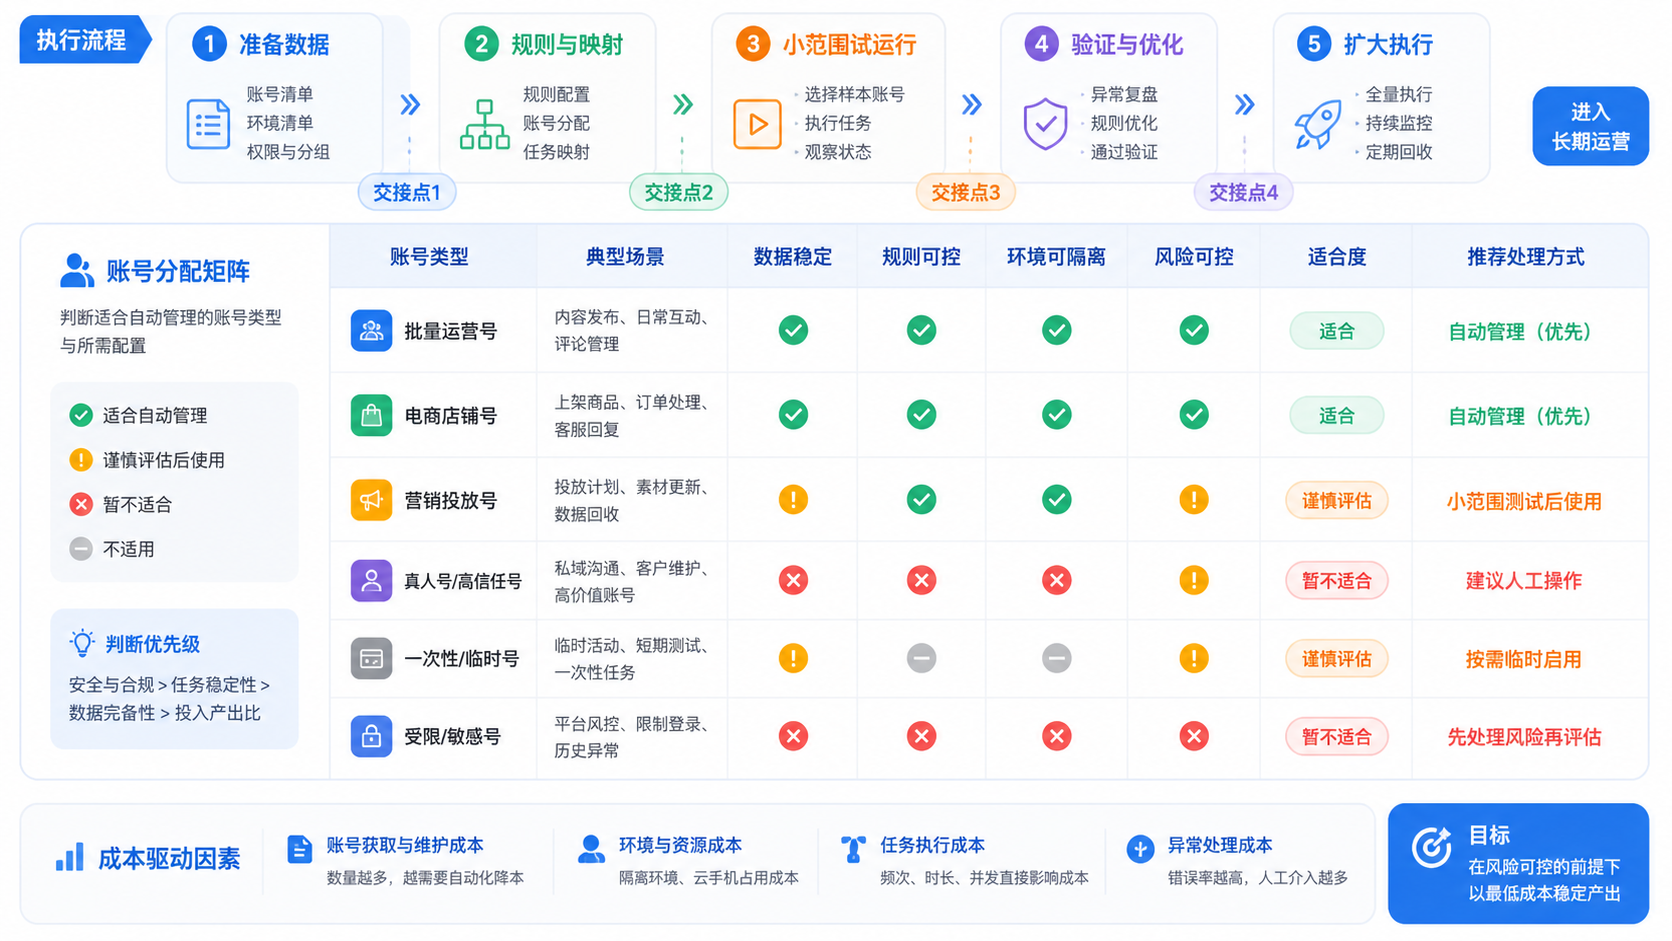
账号自动管理重要,是因为多账号运营需要完整生命周期,而不只是一个登录清单。建档、权限、环境、任务、异常和回收都形成规则后,团队才能在人员和账号增加时保持可控。
先用一个账号组验证状态机、角色、正常任务和故障恢复。只有停止与恢复有效、责任清楚、记录完整,自动化才真正减少管理成本。