
OpenClaw SDK 更适合用来连接企业内部工具、业务系统和可复用执行能力,而不是拿来做一个“万能自动化脚本”。如果团队已经有固定的运营 SOP、账号管理流程、内容库、CRM、工单系统或数据看板,SDK 的价值在于把这些能力包装成可调用、可审计、可复用的工具,让 AI 执行平台能在明确边界内调用它们。
换句话说,OpenClaw SDK 不是为了让业务人员随便写代码,也不是为了绕过平台规则。它更像一层企业集成接口:把“人现在怎么操作系统”拆成输入、权限、执行环境、输出结果和失败处理。这样团队才能把自定义工具接到OpenClaw 专题页代表的执行体系里,而不是让每个项目都重新写一套临时脚本。
Key Takeaways
- OpenClaw SDK 适合做企业内部工具接入、自定义执行能力、运营 SOP 封装和跨系统数据流转。
- 它不适合替代产品设计、权限治理、人工审核和平台规则判断。
- 真正要先设计的是接口边界:输入字段、执行环境、输出结果、错误码和审计日志。
- 小团队可以先从一个低风险工具开始,不要一开始就把发布、私信、支付、改资料等敏感动作全部自动化。
先用一句话讲清楚 OpenClaw SDK 适合做什么
OpenClaw SDK 适合把“企业已经跑通的工具能力”接入 AI 执行流程,让它从人工点击、复制粘贴、重复录入,升级为受控的工具调用。
常见例子包括:把内容库里的素材推送到发布任务,把 CRM 里的线索状态同步到运营看板,把社媒账号任务分配给不同执行环境,把内部审核结果写回工单系统。对做海外社媒矩阵的团队来说,这些动作本身不一定复杂,但每天重复很多次,且容易因为账号、权限、环境和负责人混乱而出错。
这里要先分清三件事。AI 负责理解目标和选择能力;SDK 负责提供可调用的工具接口;浏览器、云手机或安卓设备负责真实执行。Jumei 的定位不是单纯云控或单纯浏览器,而是面向海外社媒矩阵运营的 AI 执行平台。SDK 只是在这个执行平台里补上“企业自定义能力入口”。
OpenAPI Specification 对 HTTP API 的描述强调,标准化接口能让人和系统理解服务能力,而不需要查看源代码或抓网络请求。这个思路放到 OpenClaw SDK 上也成立:企业集成越清晰,AI 执行越不容易变成不可控脚本。
OpenClaw SDK 的架构边界:输入、环境、输出和失败
做 SDK 集成时,最重要的不是先写代码,而是把边界画清楚。一个可上线的自定义工具,至少要说明四个问题:接收什么输入,在哪个执行环境里运行,返回什么结果,失败后谁处理。
如果这四点不清楚,后面就会出现典型问题:AI 调用了工具,但不知道该用哪个账号;工具执行了动作,但没有日志;系统返回失败,但运营人员不知道是权限问题、素材问题还是环境问题。
| 边界项 | 应该定义什么 | 不建议怎么做 |
|---|---|---|
| 输入 | 账号、任务类型、素材 ID、目标平台、审核状态 | 只传一段自然语言,让工具自己猜 |
| 执行环境 | 浏览器环境、云手机、账号工作区、权限角色 | 多个账号共用一个临时环境 |
| 输出 | 成功状态、结果 ID、日志、下一步建议 | 只返回“完成”或“失败” |
| 失败处理 | 错误码、可重试标记、人工接管条件 | 无限重试或静默跳过 |
JSON Schema 的核心用途是描述数据结构和校验规则。企业做 SDK 时也应采用类似思路:先把字段、类型、必填项和允许值写清楚,再让工具进入自动化流程。OAuth 2.0 这类授权框架也提醒团队,企业集成不能只考虑能不能调用,还要考虑授权范围、凭证生命周期和访问边界。
哪些情况适合 OpenClaw SDK,哪些情况不适合
适合 OpenClaw SDK 的场景通常有三个特征:流程已经稳定,动作可以结构化,结果可以验证。
比如运营团队已经明确“线索进入表单后,要同步到 CRM,再分配客服账号,再记录跟进状态”。这种流程适合封装成自定义工具。再比如内容团队已经有固定的素材审核字段、发布平台、账号分组和负责人,也可以通过 SDK 把内容库、任务分配和执行状态接起来。
不适合的情况也很清楚。第一,团队还没跑通业务流程,只想让 SDK 替自己设计 SOP。第二,动作高度依赖人工判断,比如复杂商务谈判、投诉处理、敏感评论回复。第三,目标只是批量放大高风险动作,比如无边界群发、频繁改资料、跨账号重复操作。
如果团队主要做网页侧账号后台、表单、数据面板和资料维护,可以优先看AI 指纹浏览器相关能力。如果任务发生在移动端 App 里,再考虑云手机作为执行载体。SDK 不应该替代执行环境选择,它应该服务于清晰的执行环境。
自定义工具和企业集成的推荐流程
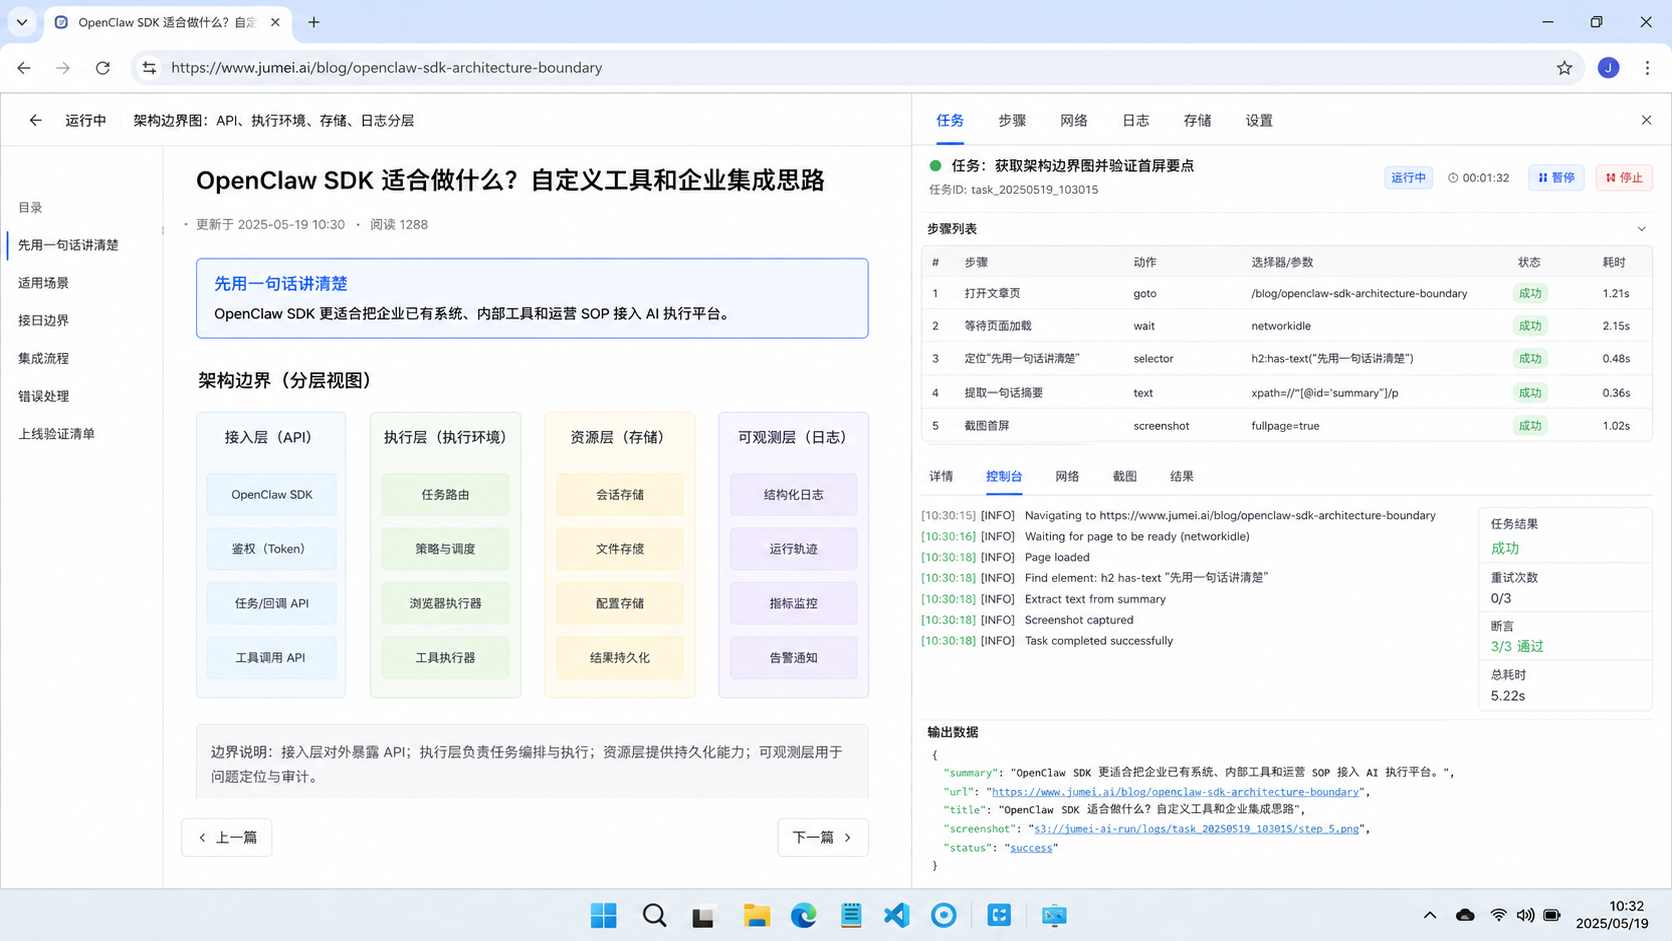
OpenClaw SDK 的落地可以按“小范围、低风险、可回滚”来做。不要一开始就接入所有系统,也不要把所有动作都交给自动化。
- 选一个低风险流程:优先选择数据同步、状态检查、草稿创建、任务分配,不要先做敏感发布。
- 定义字段协议:列出输入字段、输出字段、错误码、日志字段和人工接管条件。
- 绑定执行环境:说明这个工具运行在浏览器、云手机、后端服务还是人工审核节点。
- 接入权限控制:区分管理员、运营、审核、客服,不要所有人共用一个高权限入口。
- 做灰度试跑:先用少量账号、少量任务验证成功率、错误类型和人工接管比例。
- 复盘后再扩展:只有日志、失败处理和回滚机制稳定后,再扩大到更多账号和平台。
这个流程和多账号管理工具的逻辑是一致的:先定义账号和任务归属,再做自动化执行。企业集成不是把系统连接起来就结束,而是要让每一次调用都能被追踪、被解释、被复盘。
实际使用时最常见的问题
第一个问题是把 SDK 当成“自由脚本入口”。这种做法短期开发快,但很难维护。更稳的方式是参数白名单、固定能力、受控执行和日志审计。OWASP API Security Top 10 也持续强调 API 安全风险,企业集成不能忽略对象权限、认证授权和过度暴露等问题。
第二个问题是没有错误码。系统只返回失败,运营团队就无法判断下一步。更好的做法是把失败分成字段缺失、权限不足、账号环境不可用、素材未审核、目标平台异常、需要人工确认、任务超时等类型。
第三个问题是没有测试环境。很多团队直接把 SDK 接到生产流程里,结果一次字段变更就影响多个账号。建议至少准备测试账号、测试素材、测试任务和回滚开关。涉及社媒矩阵、客服回复、私域承接时,可以先放进社媒自动化运营平台的整体流程里评估,不要让 SDK 单独变成孤岛。
OpenClaw SDK 上线前要验证什么
上线前不要只看“接口能不能调通”。更重要的是看它能不能被业务长期使用。
建议用下面这组检查项做验收:
- 权限:调用方是谁,能操作哪些账号和任务。
- 输入:必填字段是否完整,异常字段是否会被拒绝。
- 执行:任务跑在哪个环境,是否和账号归属一致。
- 输出:成功结果是否有业务 ID,失败是否有错误码。
- 日志:谁在什么时候调用,传入了什么任务,结果是什么。
- 人工接管:遇到敏感动作、权限异常、账号异常时是否暂停。
- 回滚:错误批次能否暂停、撤回或转人工处理。
如果团队目标是海外获客和私域承接,还要把 SDK 调用结果接回获客引流流程。否则工具虽然执行了,线索却停在中间环节,最后仍然需要人工补表和追踪。
常见问题
1. OpenClaw SDK 是什么?
可以把它理解为自定义工具和企业系统接入的开发入口。它适合把已经明确的业务能力包装成可调用工具,再交给 AI 执行平台按规则调用。
2. OpenClaw SDK 适合没有开发团队的公司吗?
如果完全没有开发资源,先不建议从 SDK 开始。可以先把账号、任务、内容和复盘流程整理清楚,再判断哪些能力值得开发接入。
3. OpenClaw SDK 和普通 API 有什么区别?
普通 API 更强调系统之间的数据调用。SDK 集成还要考虑执行环境、权限、日志、失败处理和人工接管。它不只是接口连通。
4. 什么工具最适合先封装?
优先封装低风险、高重复、结果可验证的工具,比如状态查询、线索同步、内容草稿创建、任务分配和数据回写。
5. 安装 OpenClaw 后就能自动完成所有任务吗?
不建议这样理解。SDK 只是接入能力。任务是否能稳定执行,还取决于 SOP、账号环境、权限、审核和失败处理。
6. 企业集成最容易踩什么坑?
最容易踩的是权限太宽、字段不清、没有错误码、没有日志、没有测试环境。上线前要先把这些补齐。
7. OpenClaw SDK 和指纹浏览器、云手机怎么配合?
SDK 负责工具和系统接入。指纹浏览器适合网页侧账号环境,云手机适合移动端 App 执行。三者要按任务场景组合,不要混成一个入口。
8. 下一步应该怎么开始?
先选一个低风险业务流程,写出输入、输出、失败和人工接管规则。跑通小范围试点后,再接入更多账号和系统。
总结
OpenClaw SDK 适合解决企业自定义工具和内部系统接入问题。它真正有价值的地方,不是让团队多一个脚本入口,而是把可复用能力纳入统一执行、权限、日志和复盘体系。
如果你的团队已经在做海外社媒矩阵、多账号运营、内容发布、线索承接或客服跟进,SDK 可以帮助把已有系统连接到 Jumei 的执行平台里。更稳的路径是先做一个小流程,明确边界,验证日志和失败处理,再逐步扩大集成范围。
参考资料: